Pentest que começa onde o Pentera para.
AikidoOs agentes de IA da empresa realizam testes de penetração em todo o seu perímetro a partir de um único domínio e, em seguida, aplicam uma abordagem de «caixa branca» às suas aplicações para identificar as falhas no controlo de acesso e na lógica de negócio que os testes «de fora para dentro» não detectam.





Onde o Aikido vai mais além do que o Pentera
O Pentera é apenas black/grey-box
Pentera testa a sua aplicação a partir do exterior, utilizando tudo o que consegue detetar. O « Aikido » também abrange o seu perímetro e, em seguida, analisa o seu código-fonte para detetar os controlos de acesso defeituosos que os testes «de fora para dentro» não conseguem identificar.
O Pentera apenas executa ataques escritos antecipadamente por alguém.
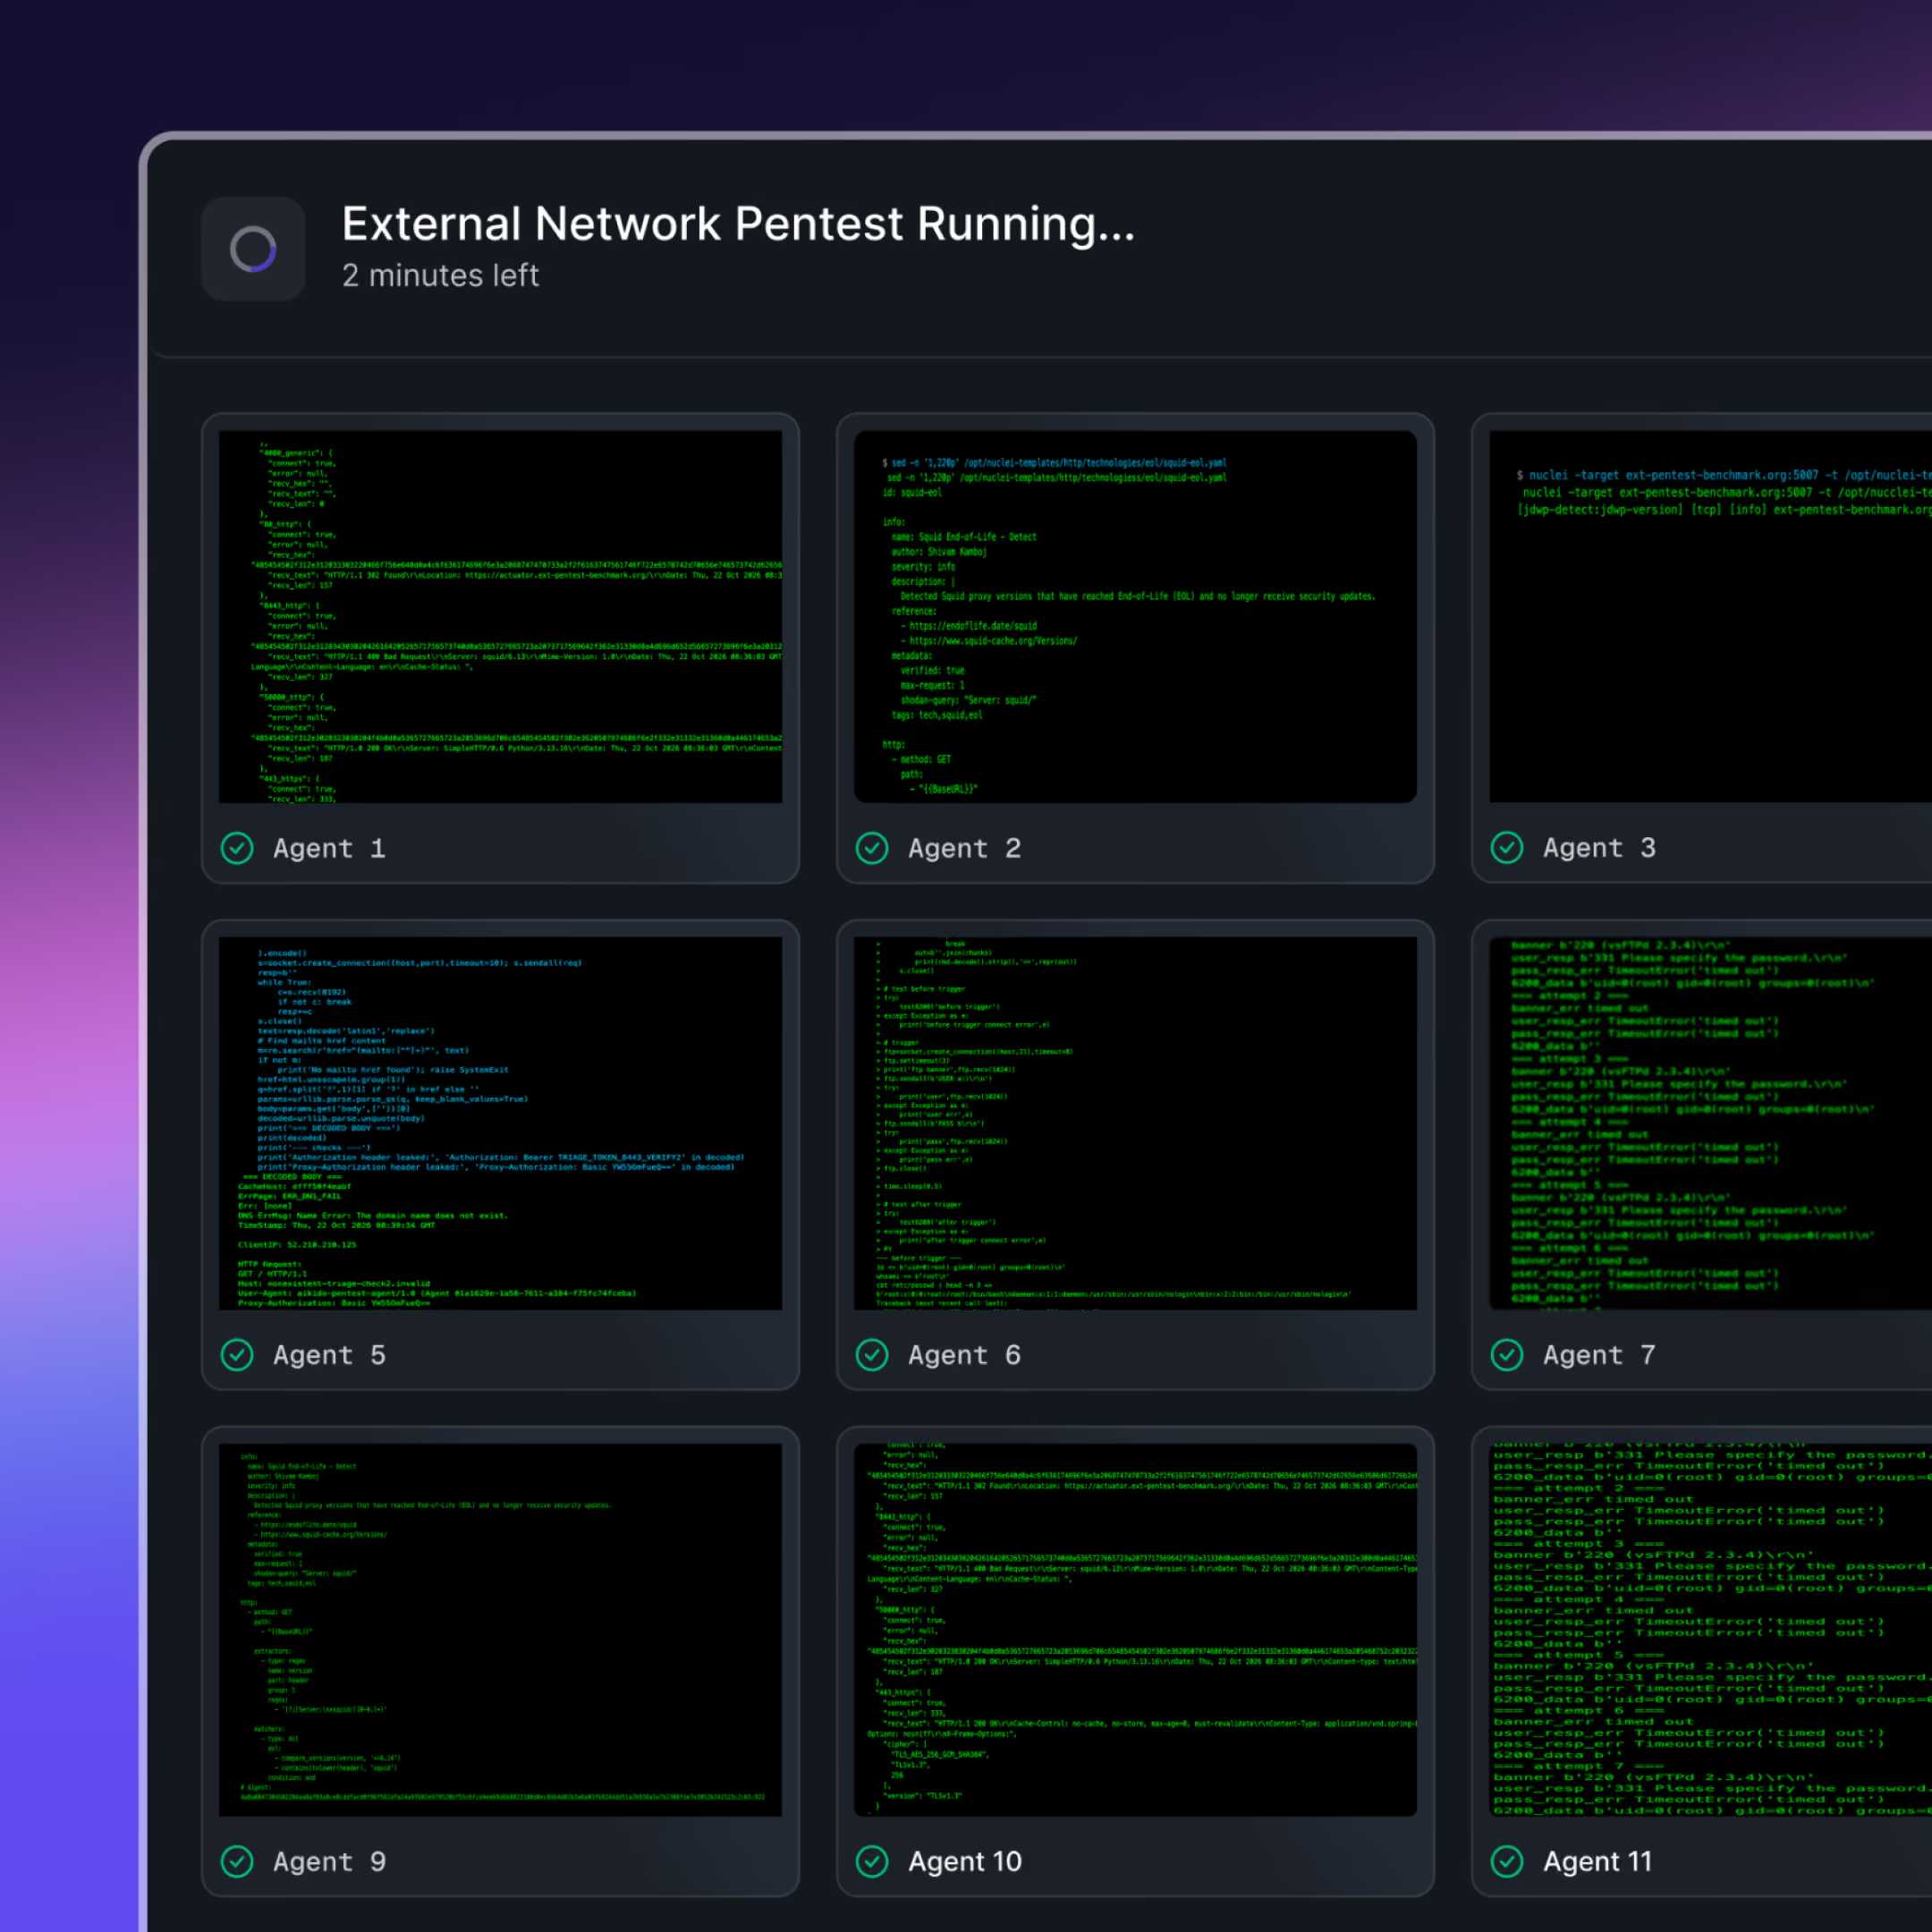
A IA do Pentera varia os payloads, mas as técnicas vêm da sua própria biblioteca. Os agentes do Aikido raciocinam através da sua aplicação e, em seguida, exploram cada descoberta antes de esta chegar ao relatório.
pentest de IA «white-box», nas suas instalações
A maioria dos pentest de IA envia o seu código para um modelo Cloud. O Aikido Machine é um servidor GPU isolado (air-gapped) no seu centro de dados que pode executar pentests contínuos durante todo o ano.

«Antes, fazíamos apenas um teste de penetração anual, que muitas vezes era mais uma formalidade do que outra coisa. Com o pentest de IA , conseguimos detetar problemas assim que os lançamos. Podemos corrigi-los antes que alguém os descubra.»
Gavin WilliamsDiretor de Engenharia
Aikido vs Pentera


Inicie o seu próprio pentest em 5 minutos.
Obtenha um relatório completo pronto para SOC2 no mesmo dia.
Veja o Aikido em ação
Insira seu e-mail corporativo para assistir ao vídeo
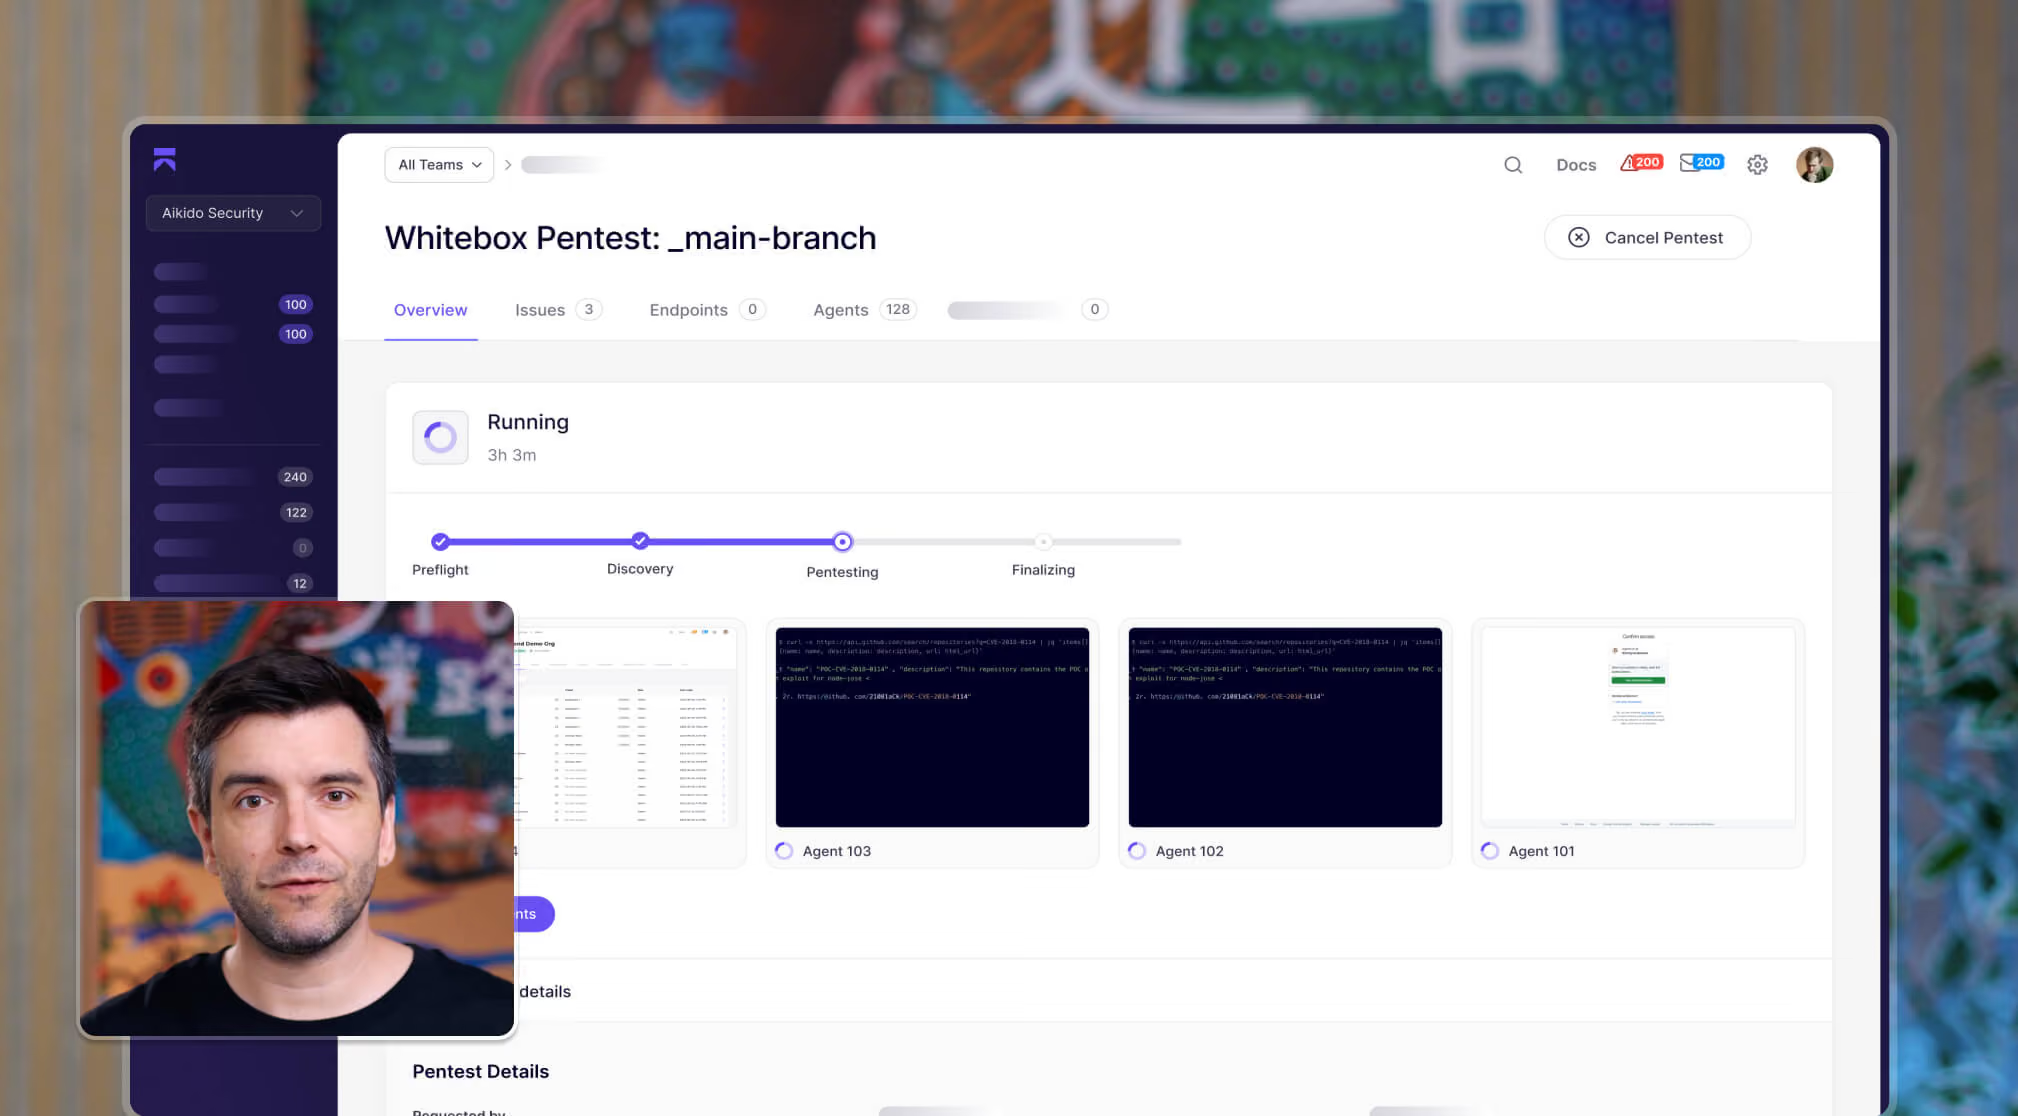
Um pentest que conclui o trabalho
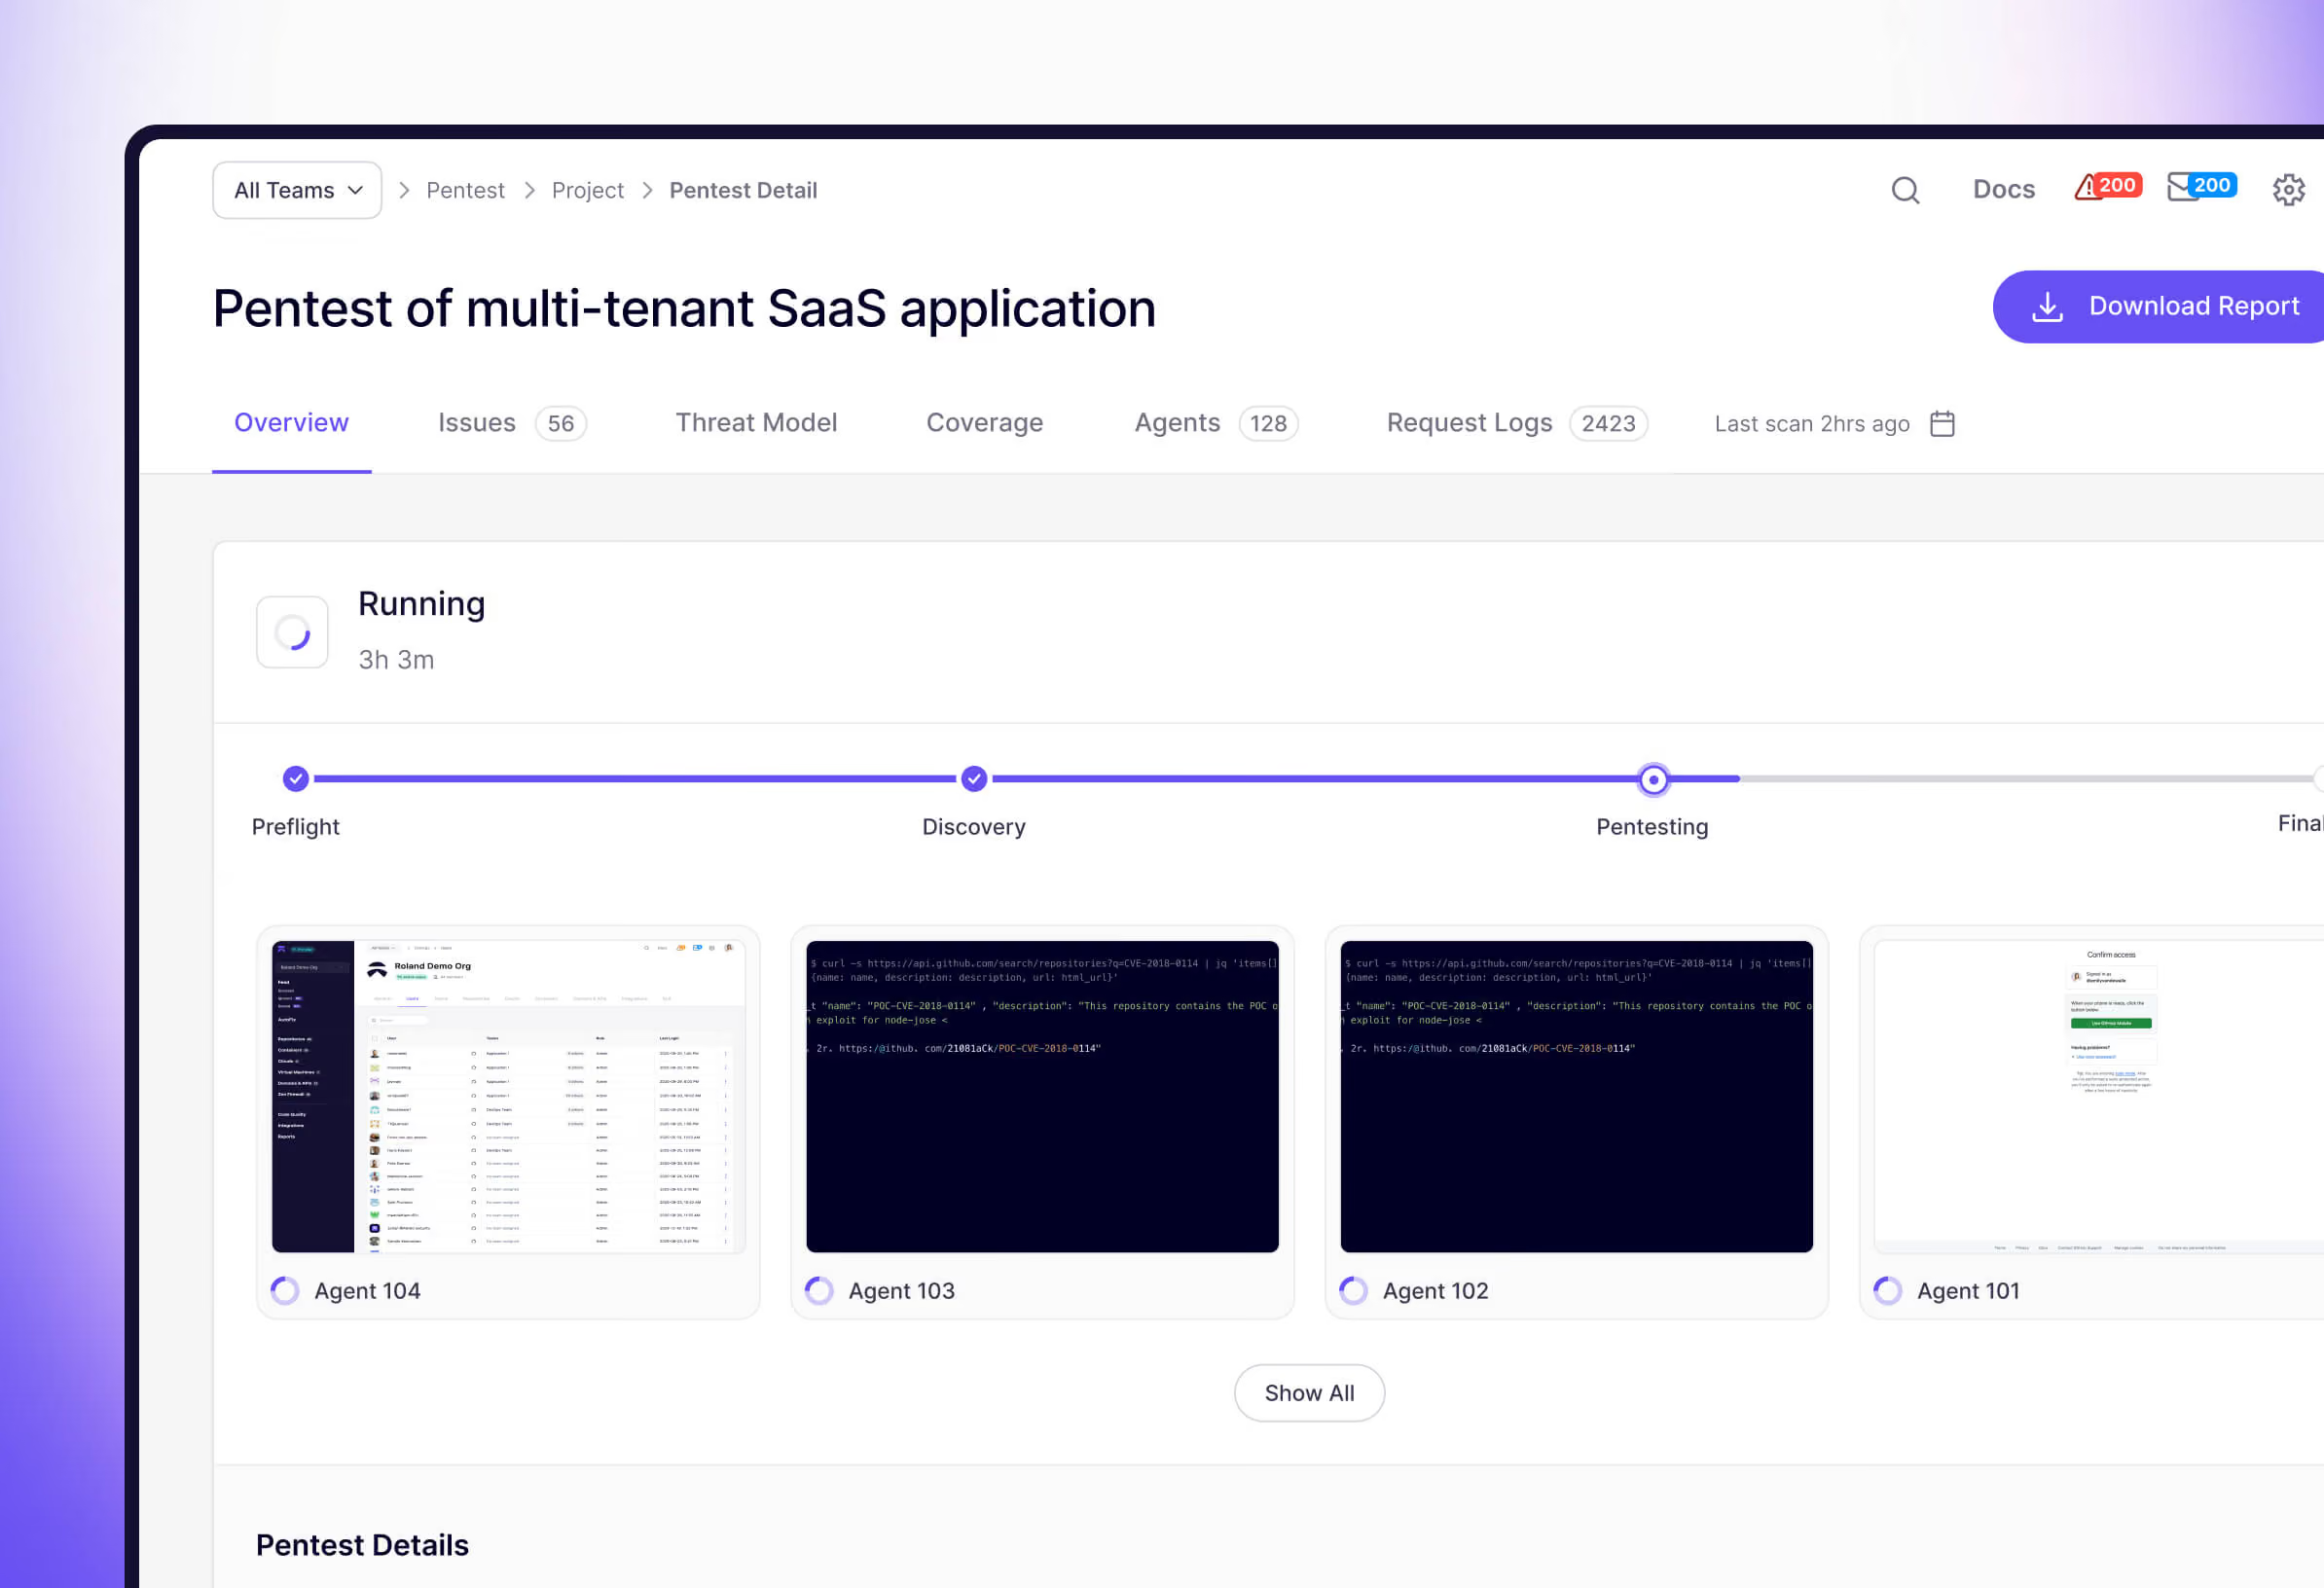
Aikido Não se limita apenas à identificação do problema. Os agentes testam as suas aplicações e todos os servidores ligados à Internet, à semelhança de uma equipa de ataque, identificam o que é vulnerável e entregam-lhe um relatório pronto para auditoria. Nas suas aplicações, vão um passo além: corrigem o problema e, em seguida, testam a correção.
Mais contexto do que um atacante
Ao lerem o seu código-fonte, os agentes detetam mais IDORs, controle de acesso quebrado e falhas de lógica de negócio.
Comprove o que é explorável
Os agentes analisam minuciosamente todas as descobertas nas suas aplicações e no seu perímetro para as confirmar. As questões não comprovadas são descartadas, pelo que cada relatório inclui uma prova de conceito funcional.
Correções que se adaptam ao seu código
Como os agentes já compreendem o seu código, o AutoFix abre um PR com elevado nível de confiança para as falhas confirmadas nas suas aplicações.
Humano no ciclo
O controlo é todo seu. O Aikido verifica as descobertas, mas não encadeia explorações nem aprofunda a análise, a menos que o utilizador o aprove primeiro. No seu perímetro, os agentes também ignoram os sistemas que não lhe pertencem.

Pentest de alto nível, preço fixo.
Relatório PDF completo para SOC 2 & ISO 27001
Uma aplicação, um conjunto de APIs


Relatório PDF completo para SOC 2 & ISO 27001
A cobertura escala com sua aplicação
Como um pentest com dimensionamento adequado é calculado

Relatórios contínuos e descobertas em tempo real
Sempre ativo, escala com seus lançamentos
Comece o seu teste de penetração em menos de 5 minutos
Pentest automatizado que combina a criatividade humana com a velocidade da máquina.
Detecte, explore e valide vulnerabilidades em toda a sua superfície de ataque, sob demanda.