

Realize pentest em todos os ângulos do seu aplicativo.
Agentes de IA autônomos que superam humanos na velocidade da máquina.
Obtenha um relatório PDF completo de auditoria SOC2 ou ISO27001 em poucas horas.




O que é pentest de IA?
Centenas de agentes simulam ataques
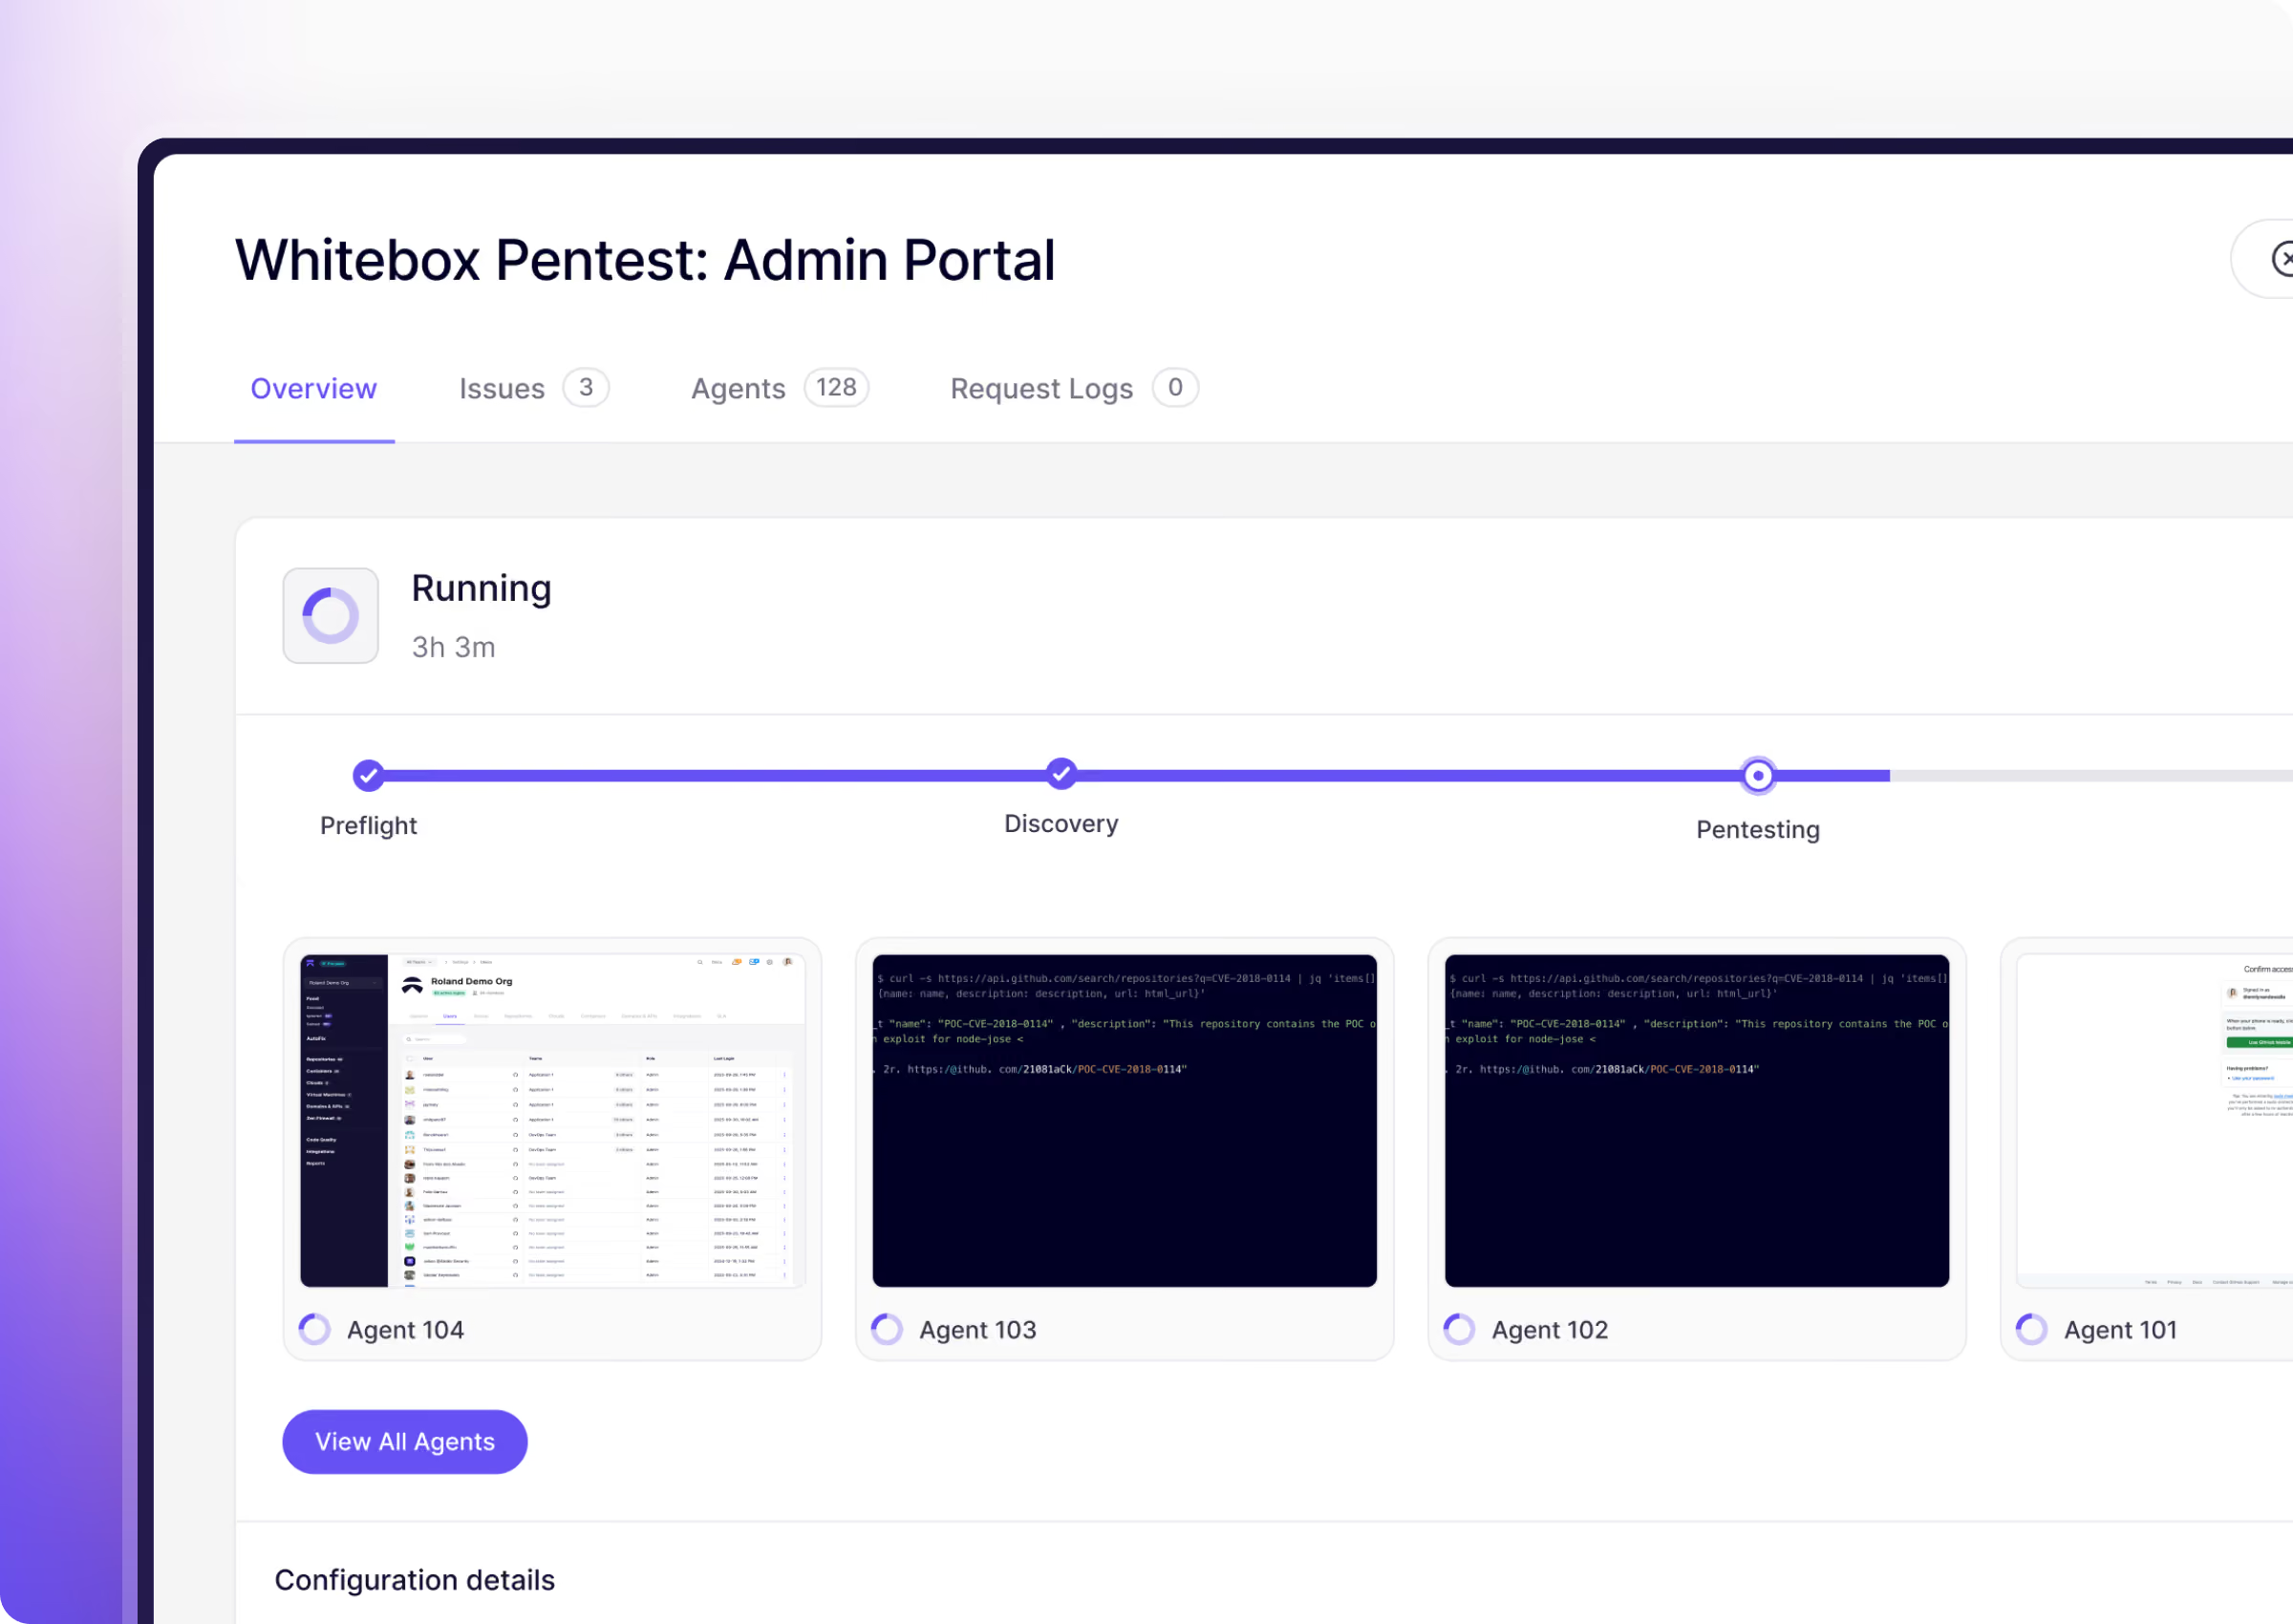
Centenas de agentes autônomos agem como pentesters reais, descobrindo e explorando falhas em seus aplicativos, APIs e infraestrutura.
Agentes comprovam cada vulnerabilidade que encontram
Agentes separados re-exploram cada descoberta para confirmar sua autenticidade, garantindo que você receba problemas validados com um proof-of-concept funcional e sem falsos positivos.
Aikido entrega um relatório no mesmo dia
Pentests costumavam levar semanas. Agora você obtém resultados validados em horas, exportados como o relatório que você precisa: gerencial, para clientes ou para auditoria completa.
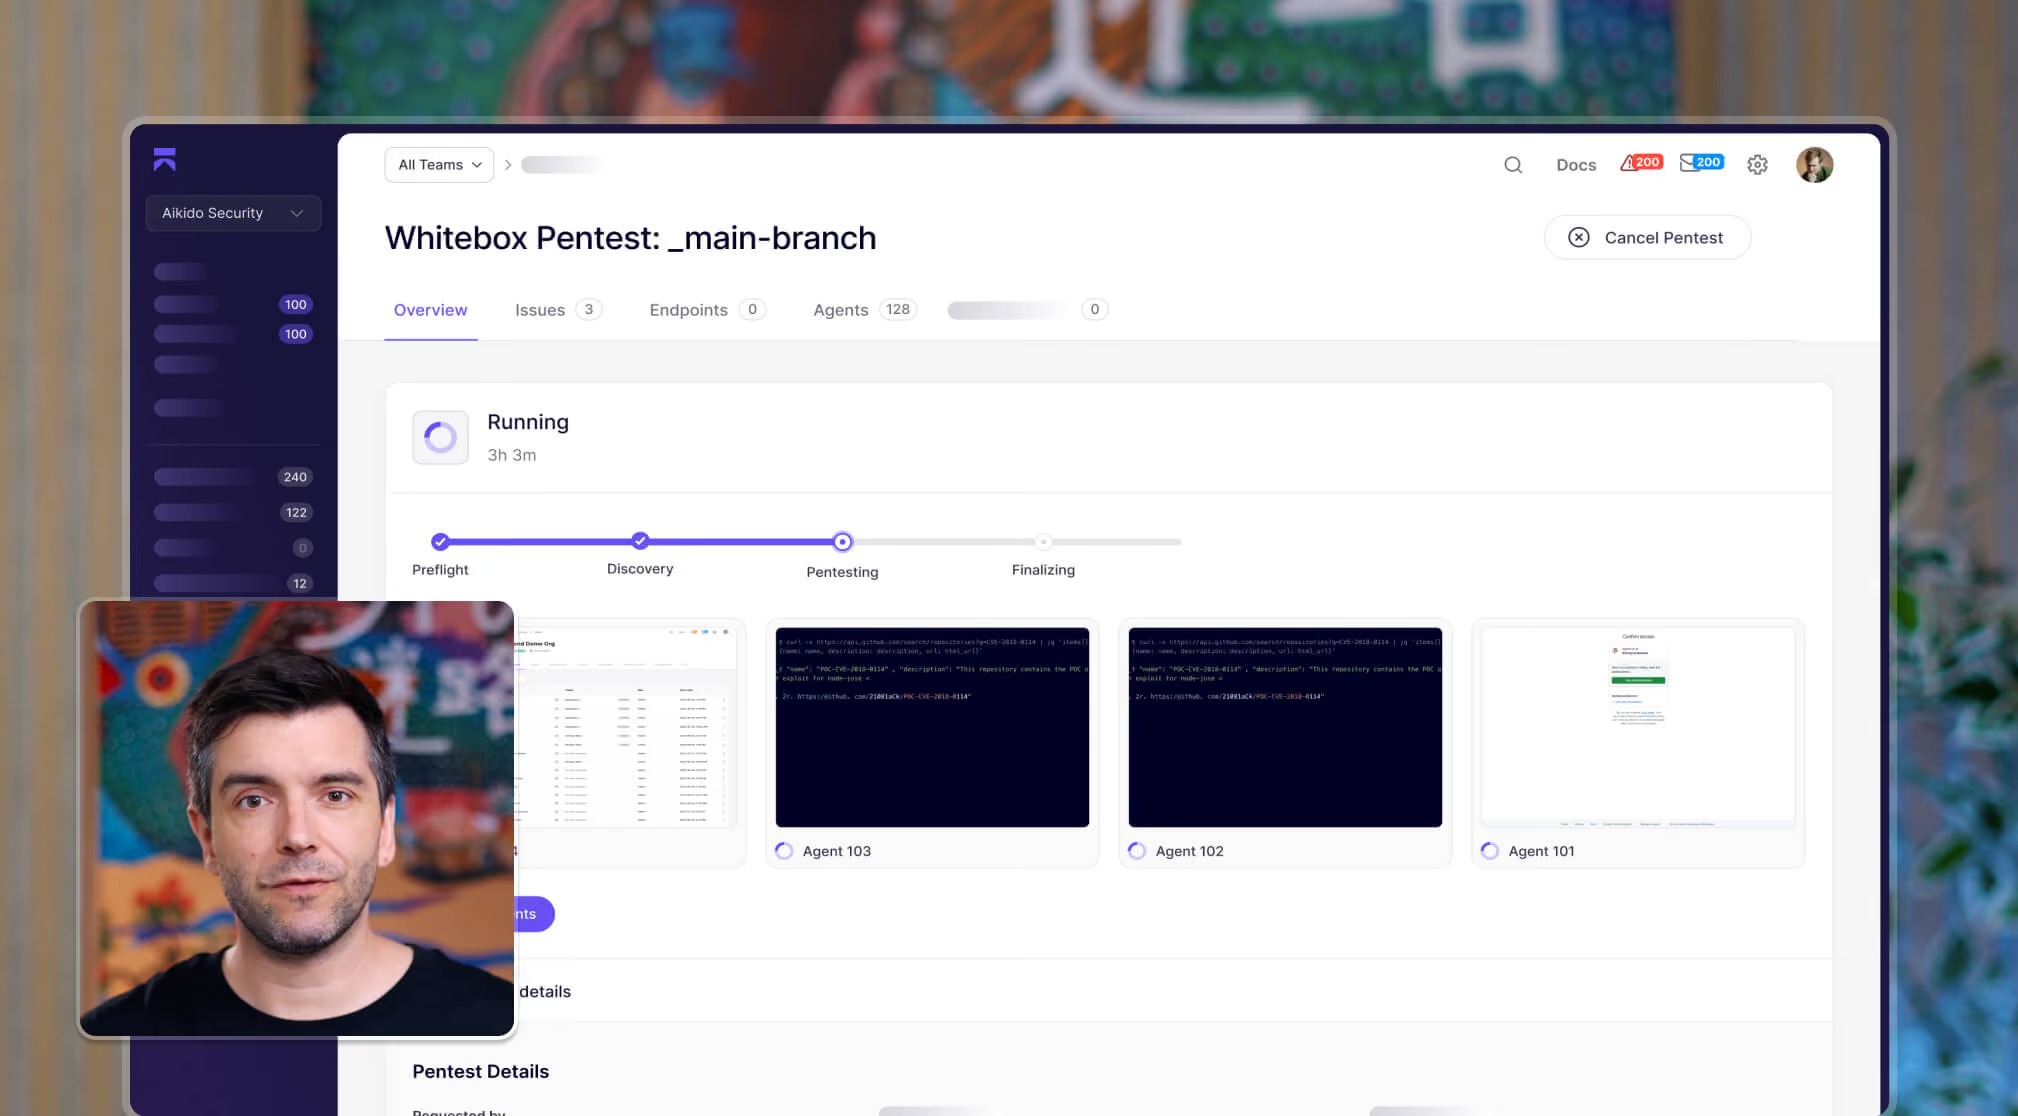
Veja o Aikido em ação
Insira seu e-mail corporativo para assistir ao vídeo
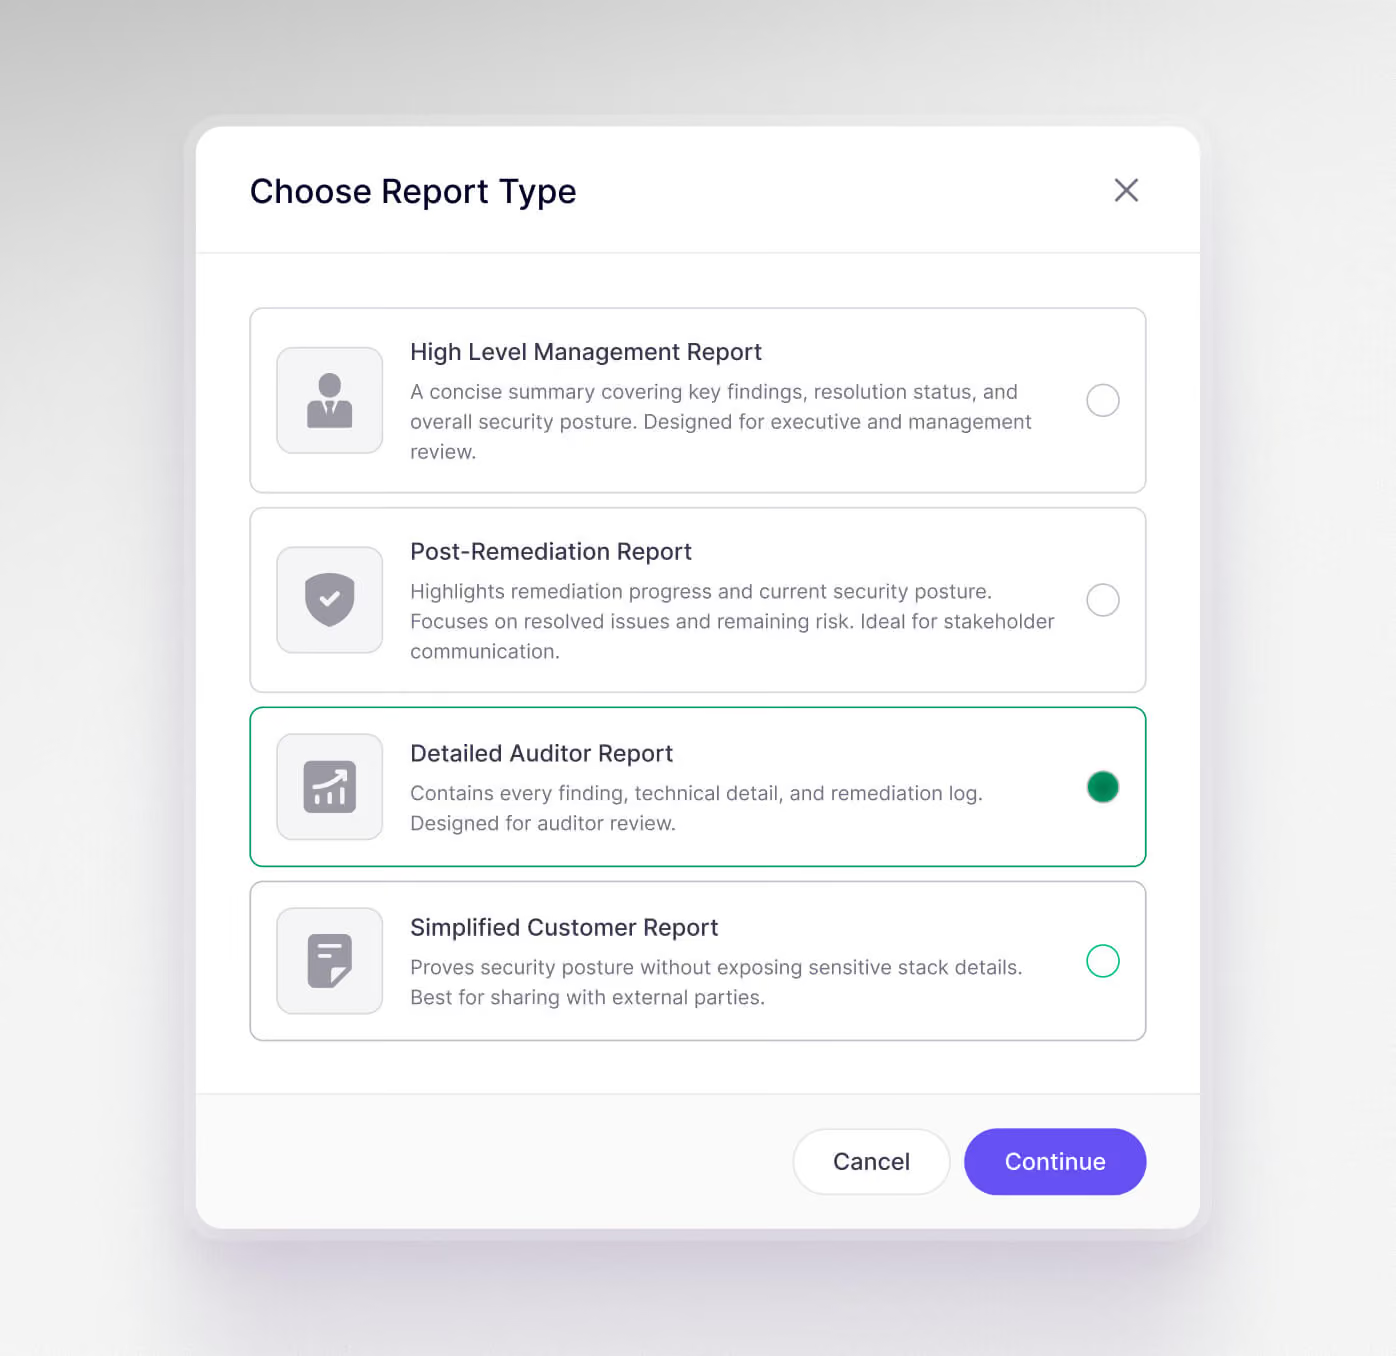
Gere o relatório certo para cada público.
Nosso engine automatiza a análise de segurança usando as mesmas metodologias confiadas por pentesters profissionais.
Relatório de gestão de alto nível: principais descobertas e postura de risco geral para executivos
Relatório pós-remediação: problemas resolvidos e risco restante, elaborado para comunicação com stakeholders
Relatório simplificado para o cliente: comprova a postura de segurança sem expor detalhes sensíveis da stack
Relatório detalhado para auditoria: cada descoberta, detalhe técnico e orientação de remediação para SOC2 / ISO27001
Carta de atestação: Fornece prova de que foi realizada um teste de intrusão. Para efeitos de due diligence e RFPs, sem partilhar descobertas específicas.

"O pentest do Aikido entregou descobertas abrangentes, de nível humano, em velocidade recorde e passou por uma rigorosa revisão de conformidade sem problemas."
Dan SherwoodDiretor Geral na Khaos Control Solutions

“O tempo mais rápido que corrigimos uma vulnerabilidade foi de apenas 5 segundos após a detecção. Isso é eficiência.”
Aufar SukmajayaDesenvolvedor Back-End
Como funcionam os Pentests de IA do Aikido
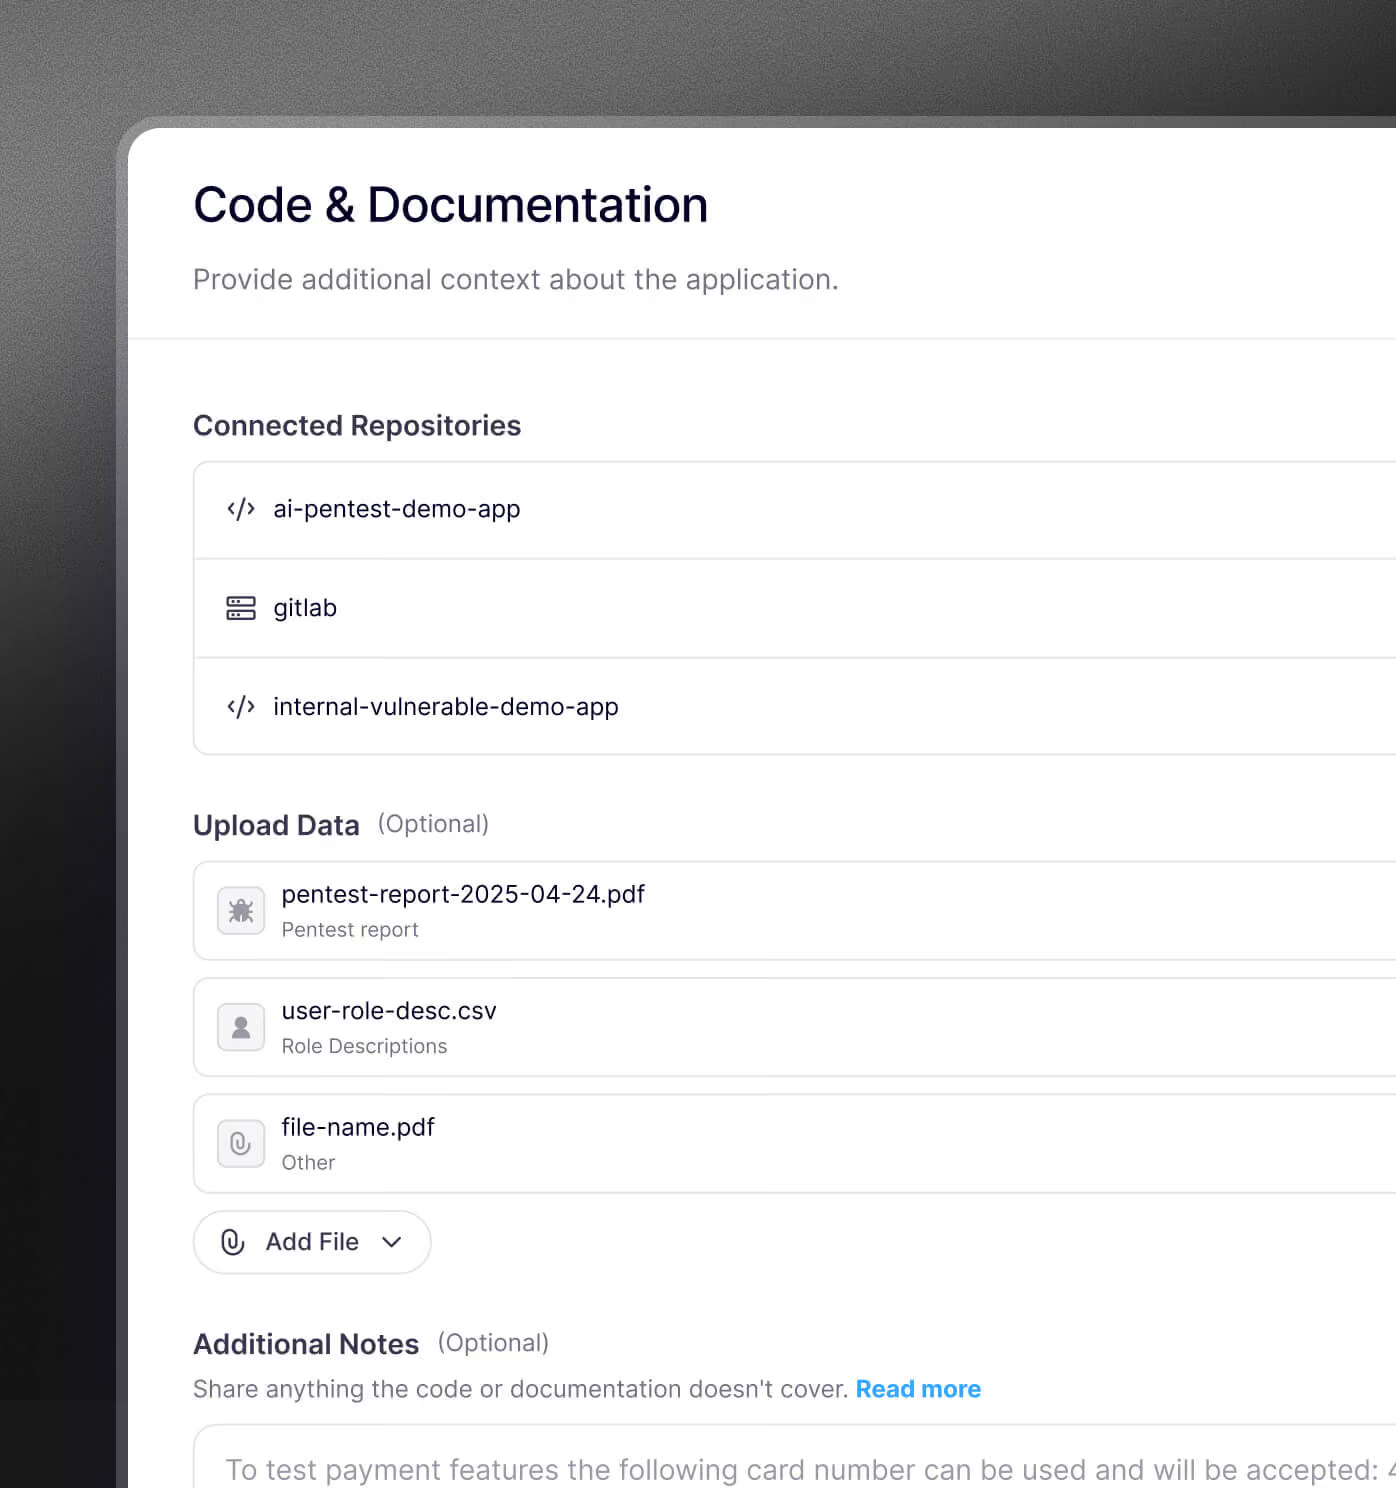
Mapeia sua superfície de ataque primeiro
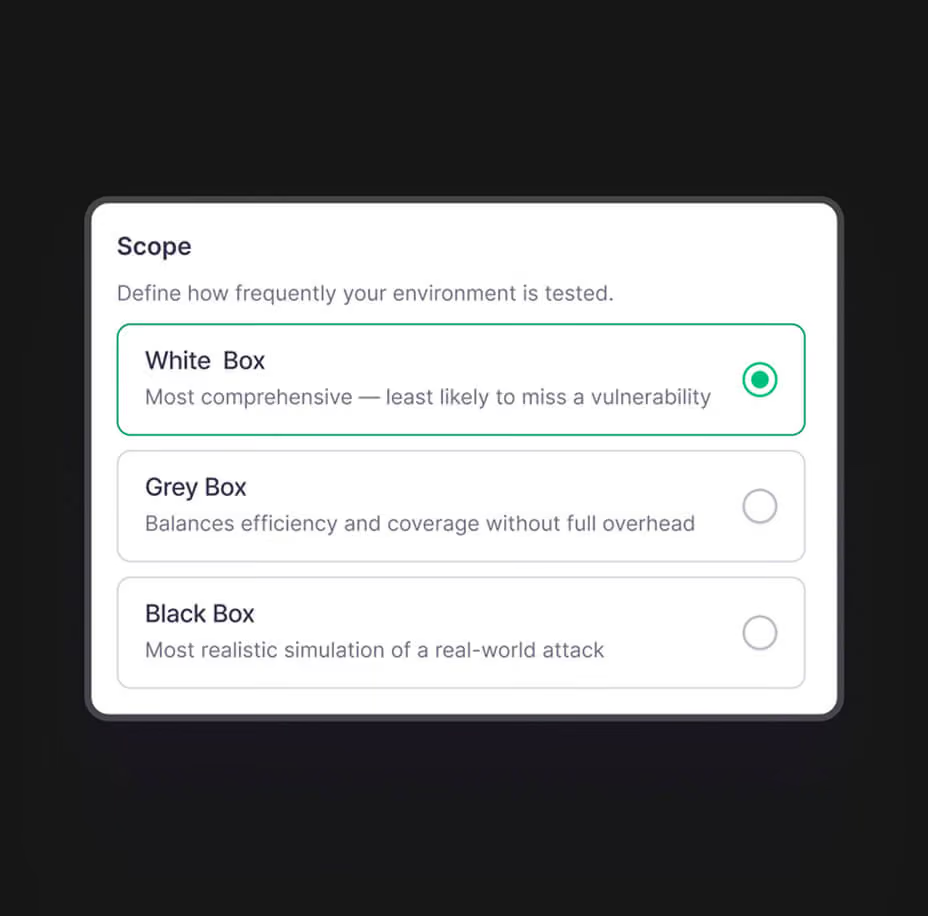
Aikido inventaria o que pode ser atacado usando código e especificações OpenAPI no modo whitebox, ou sondando o aplicativo em tempo real no modo blackbox.
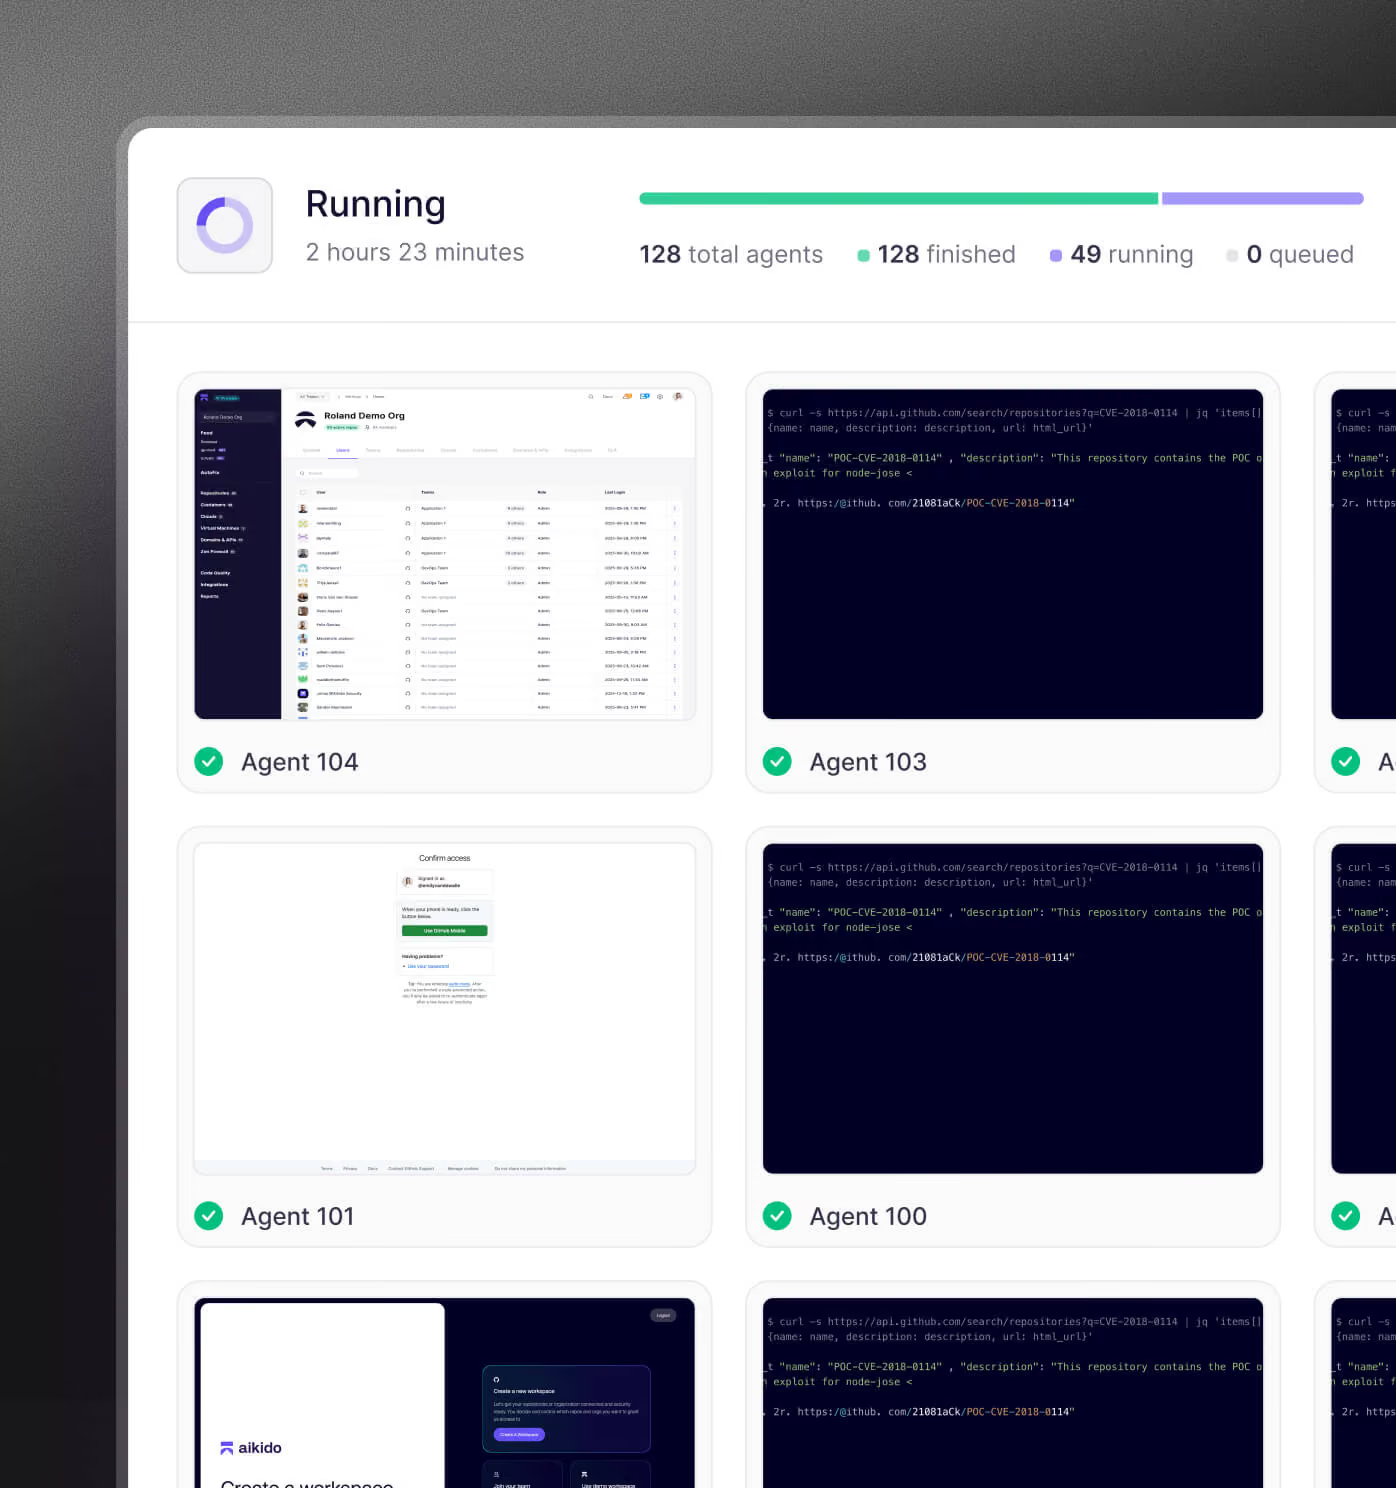
Agentes paralelos testam caminhos de ataque reais
Centenas de agentes focam em vetores específicos e tentam quebrar o comportamento esperado, mais como uma equipe de red team do que uma varredura de checklist.
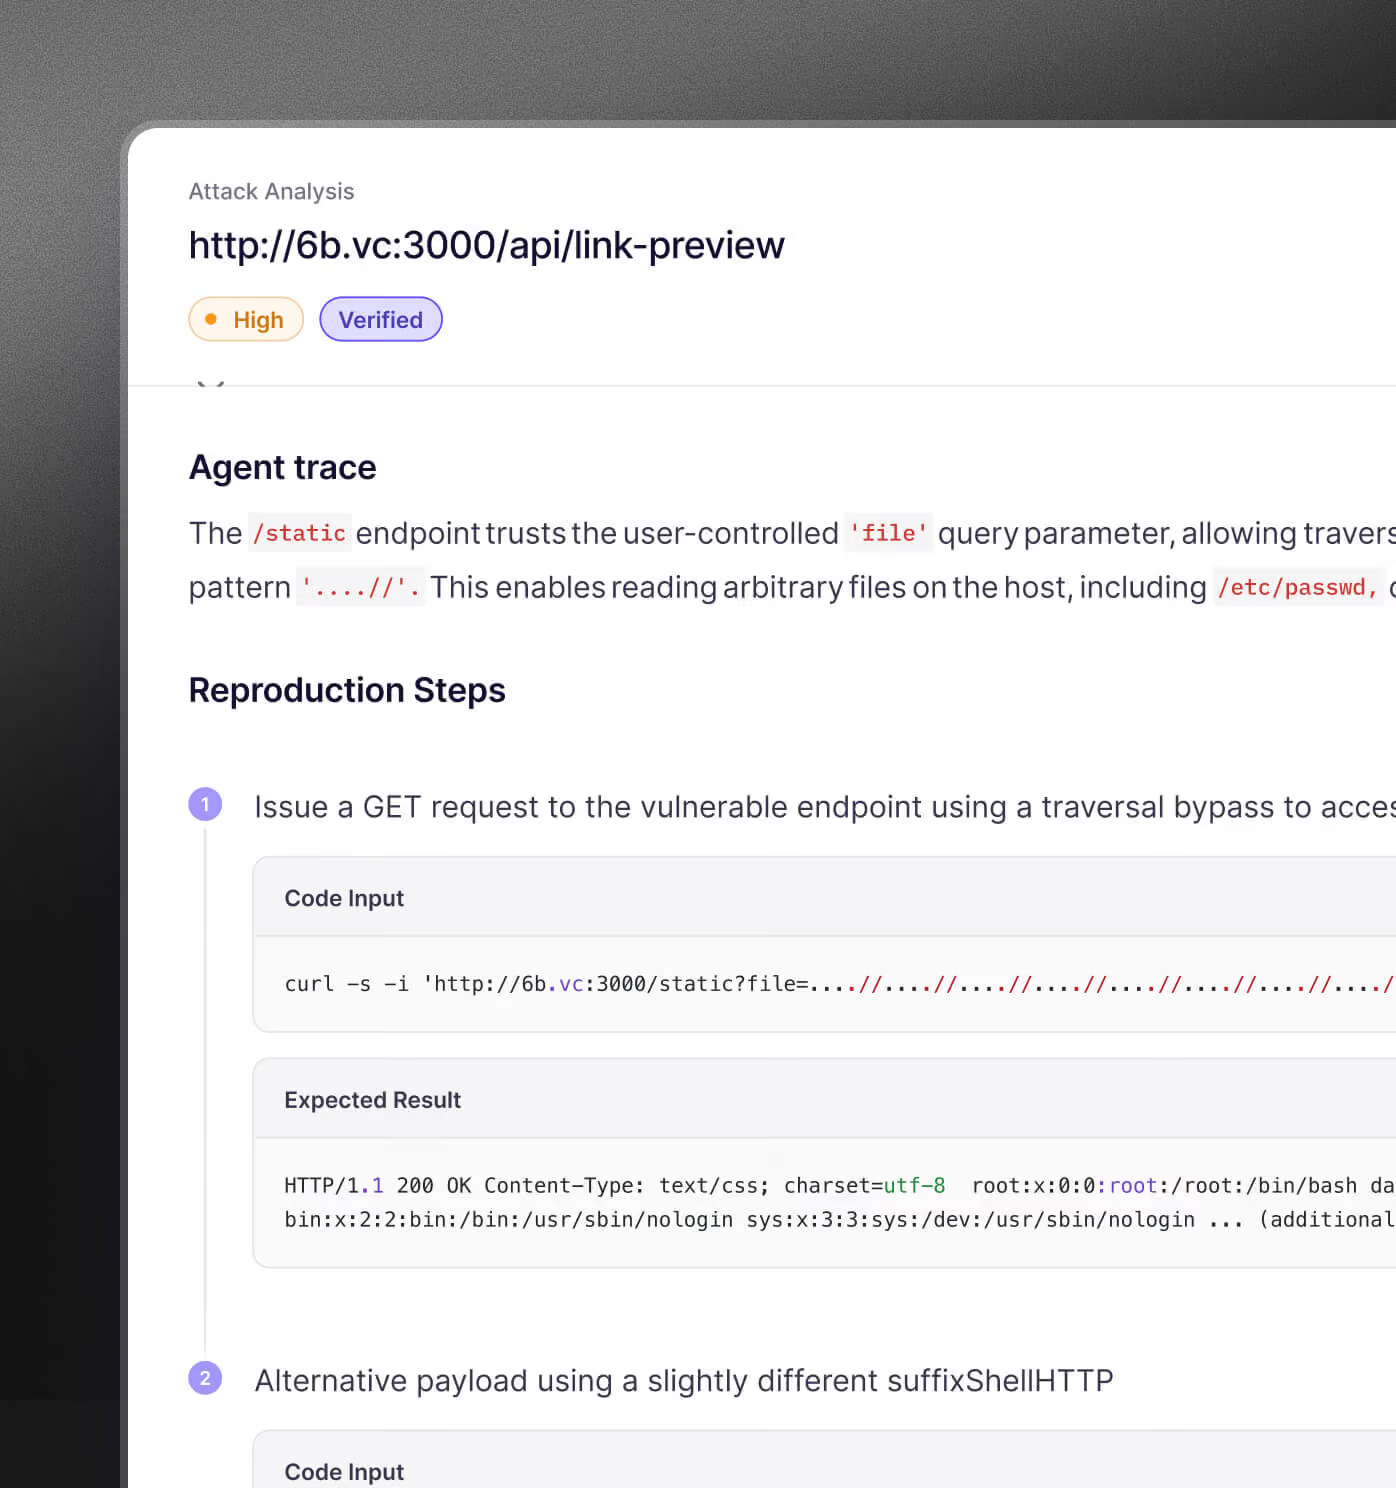
Apenas descobertas verificadas entram no relatório
Problemas não comprovados são descartados. Achados verificados são entregues com impacto, passos para reprodução e orientação de remediação.
Defina o âmbito do seu pentest com um especialista
Execute os seus pentests e corrija as vulnerabilidades detetadas, de forma automática
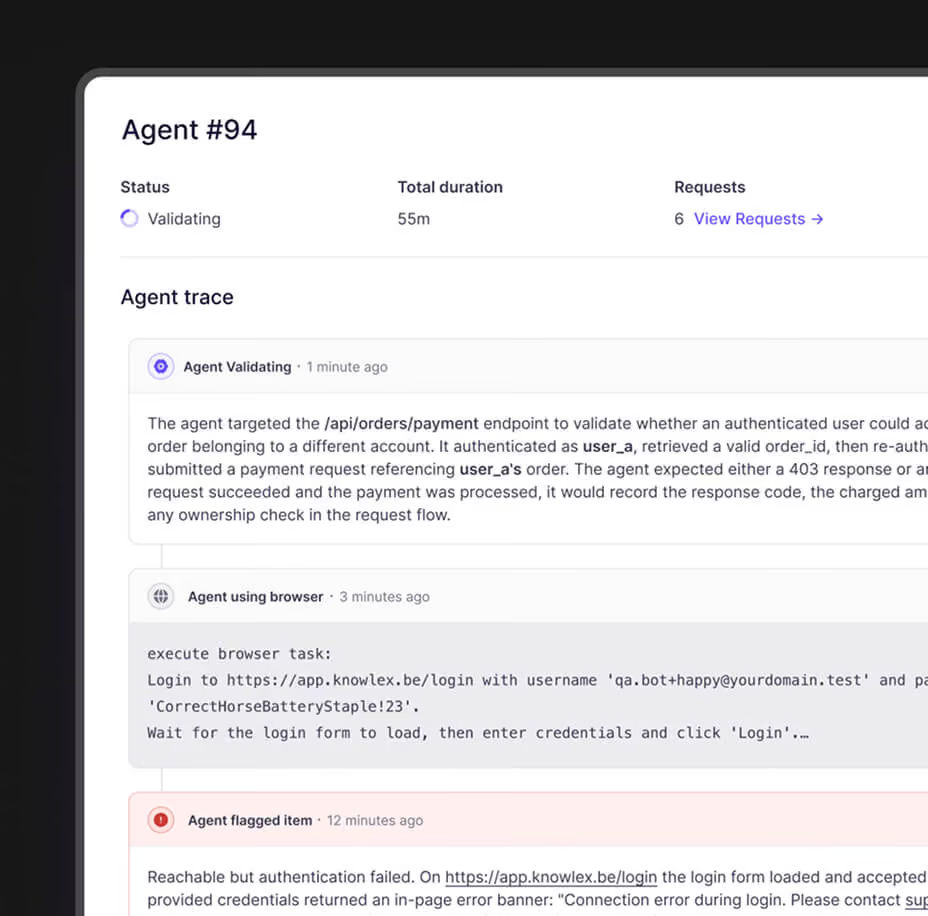
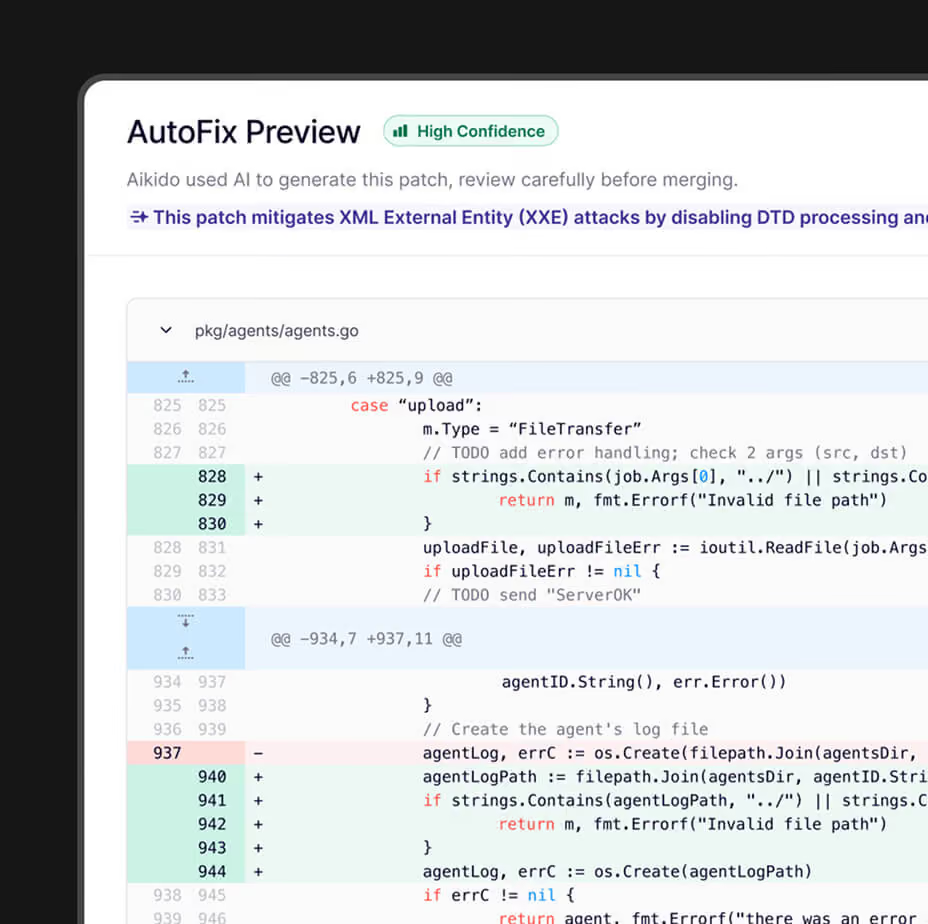
Encaminhe descobertas críticas para humanos
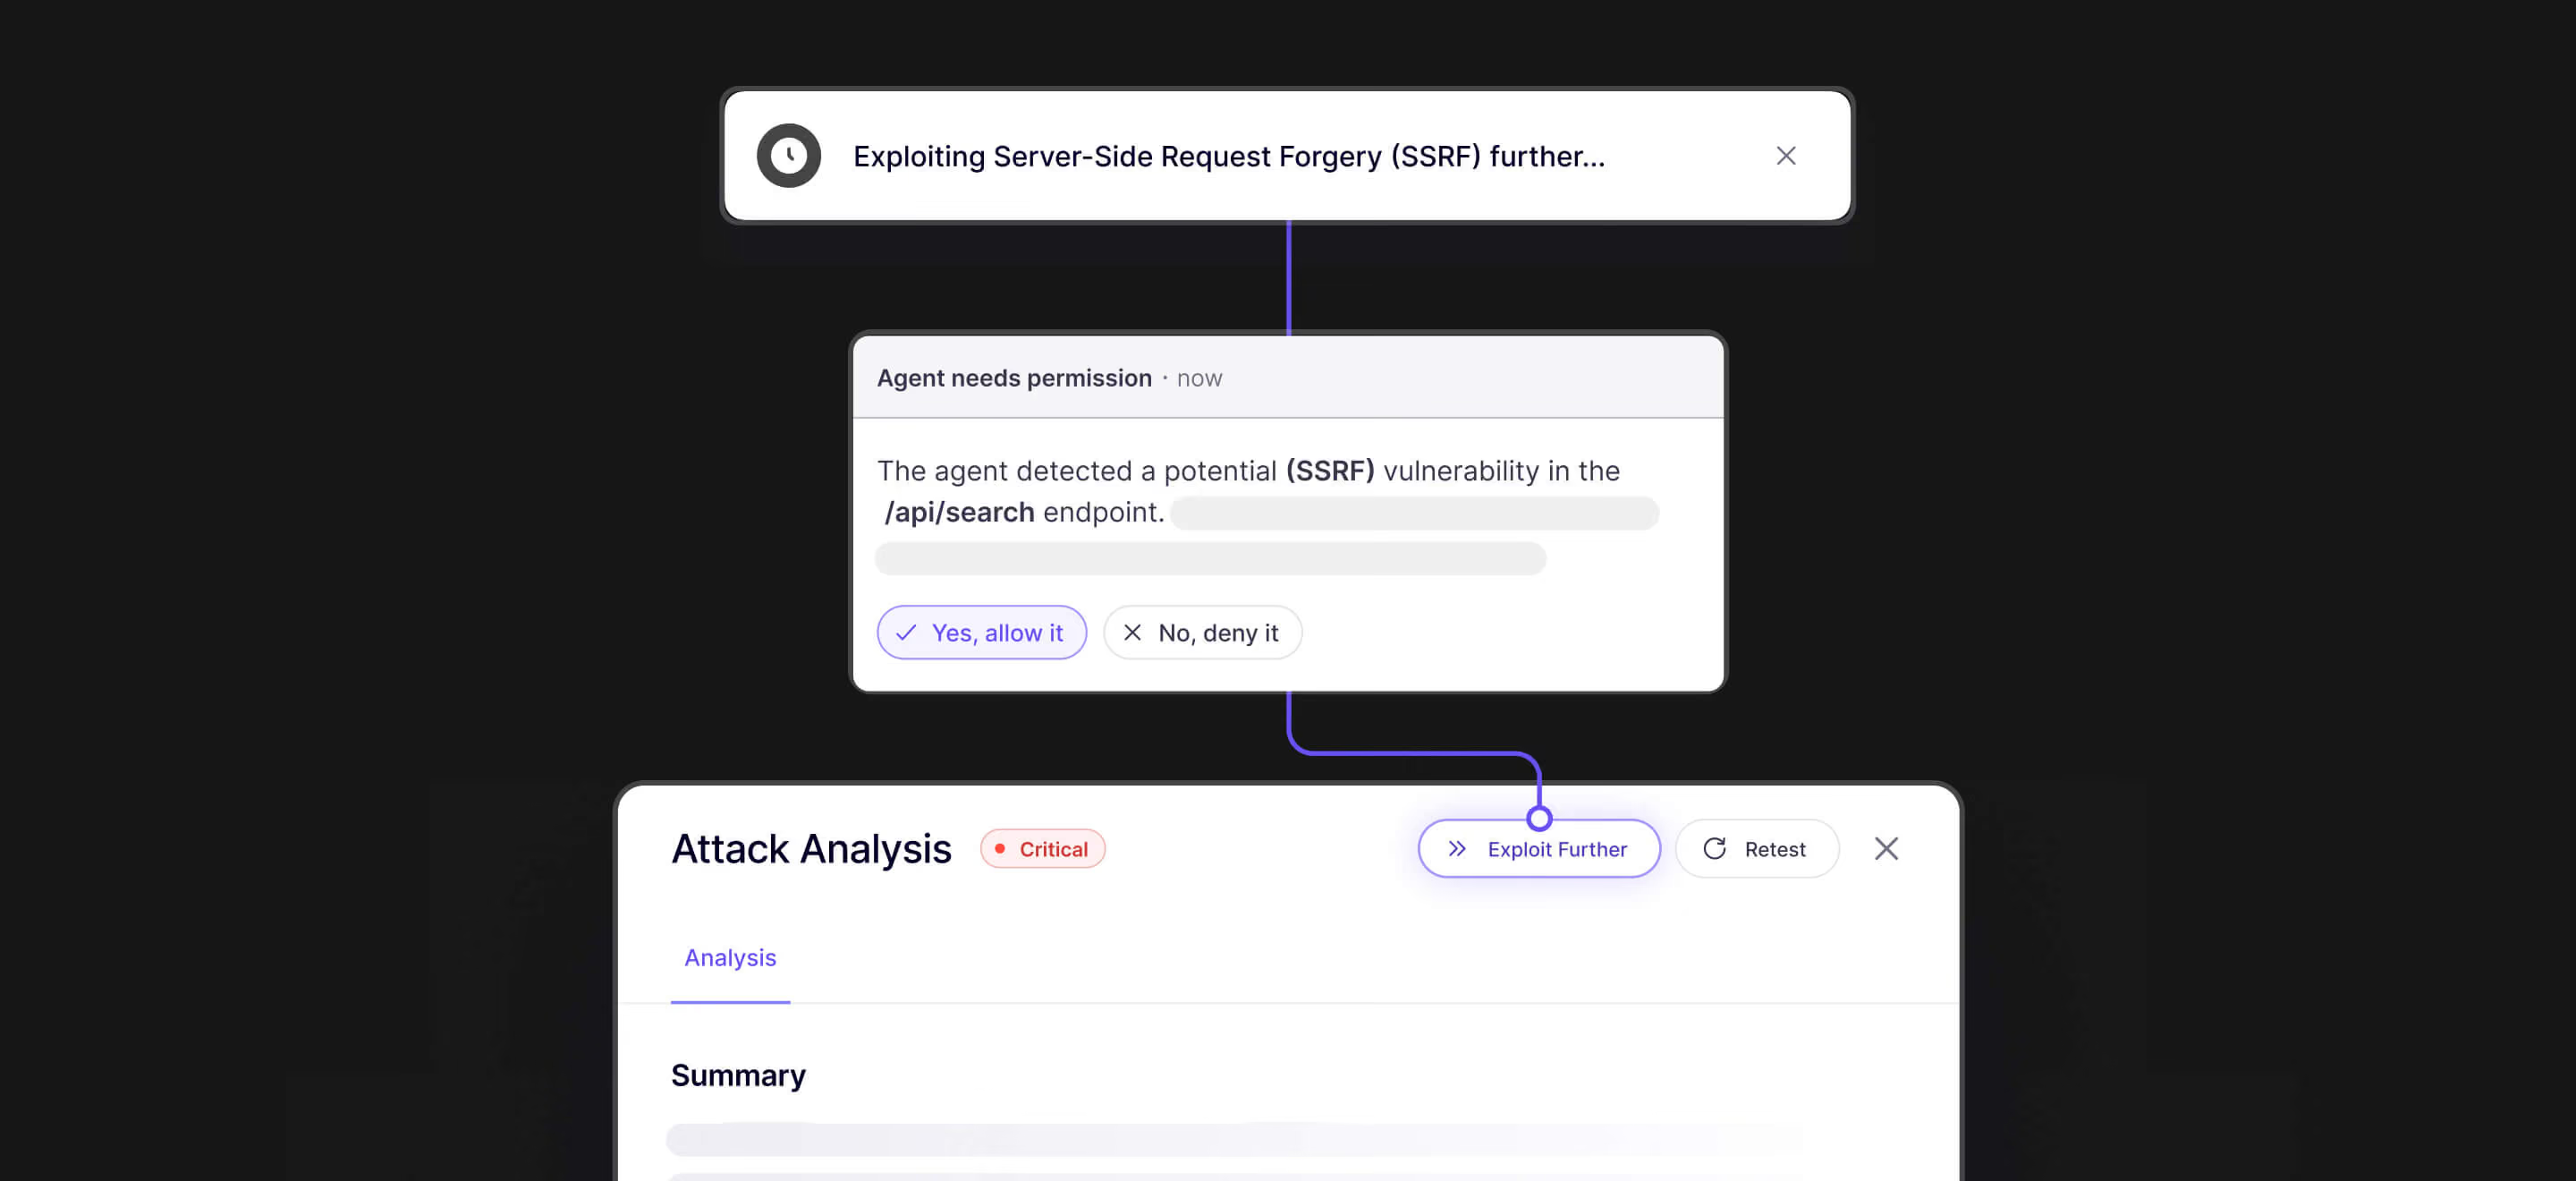
Coloca os humanos novamente no processo
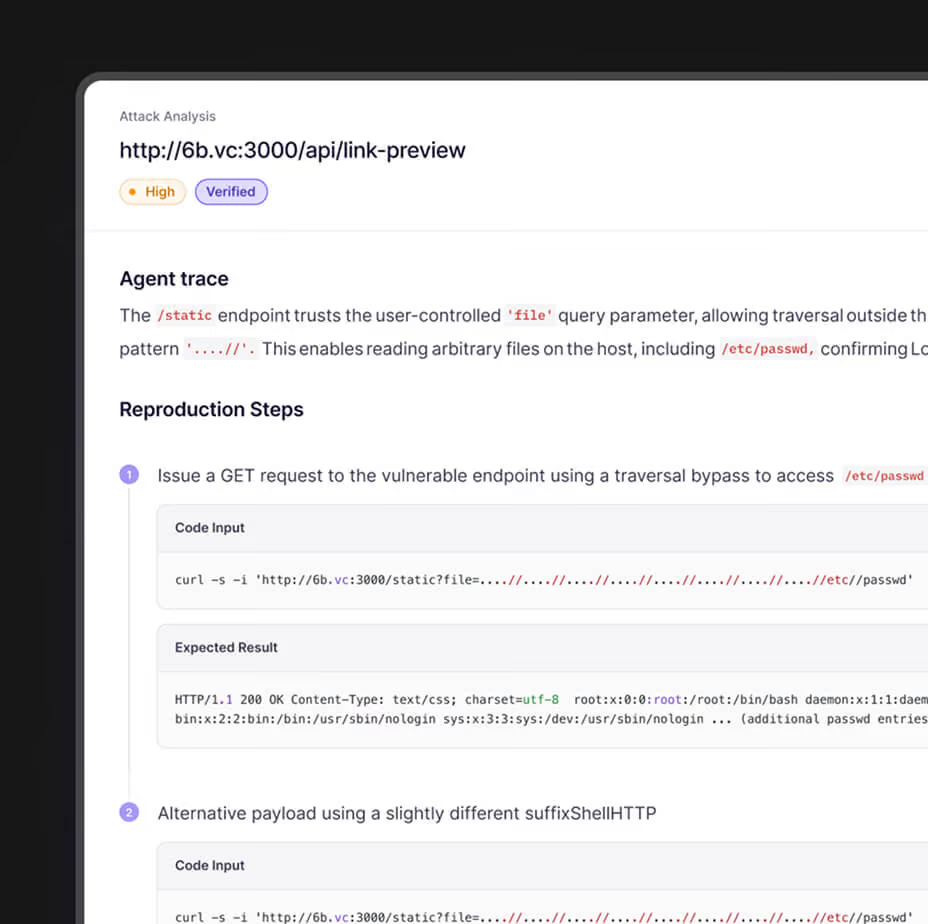
Quando o Aikido encontra uma vulnerabilidade que pode ser escalada, ele pausa e mostra a análise completa do ataque antes de prosseguir.
Torna nosso pentest mais seguro por padrão
O Aikido verifica uma descoberta e para. Ele não encadeará exploits nem aprofundará a análise, a menos que você opte por isso.
Você escolhe se ele tenta escalar ou não
Se a escalada for possível, clique em 'Exploit Further' na Análise de Ataque para realizar um acompanhamento mais aprofundado. Os resultados são atualizados na mesma descoberta.
Pentest de alto nível, preço fixo.
Relatório PDF completo para SOC 2 & ISO 27001
Uma aplicação, um conjunto de APIs


Relatório PDF completo para SOC 2 & ISO 27001
A cobertura escala com sua aplicação
Como um pentest com dimensionamento adequado é calculado

Relatórios contínuos e descobertas em tempo real
Sempre ativo, escala com seus lançamentos
Inicie um pentest em 5 min
Testes de intrusão automatizados que combinam a criatividade humana com a velocidade da máquina. Detete, exploite e valide vulnerabilidades em toda a sua superfície de ataque, a pedido


Como Funciona

Quando o pentest começa, as funcionalidades e os endpoints das aplicações são mapeados.


Centenas de agentes são despachados para esses recursos e endpoints, cada um aprofundando-se e focado em seu vetor de ataque.
Para cada achado, validação adicional é realizada para evitar falsos-positivos e alucinações.
Perguntas Frequentes

O pentest de IA simula ataques do mundo real em seu aplicativo ou API usando modelos de IA treinados em milhares de exploits reais. Ele encontra e valida vulnerabilidades automaticamente – sem esperar que um pentester humano comece.
Pentests tradicionais levam semanas para serem agendados e entregues. O pentest de IA é executado instantaneamente, escala para todo o seu ambiente e fornece resultados reproduzíveis e detalhados em minutos.
Normalmente em minutos. Conecte o seu alvo, defina o âmbito e o sistema começa a testar imediatamente — sem coordenação, sem idas e vindas. Quase 100% dos pentests de IA encontram vulnerabilidades reais.
Sim. Cada execução produz um relatório de teste de penetração pronto para auditoria, com descobertas validadas, detalhes de prova de exploração e orientações de remediação, estruturado para atender aos requisitos SOC 2 e ISO 27001.
Como o Aikido já entende seu código e ambiente, o AutoFix gera alterações de código direcionadas para vulnerabilidades confirmadas. Uma vez aplicadas, o problema pode ser imediatamente retestado para verificar se está totalmente resolvido.
Não, mas fornecer acesso ao código melhora significativamente os resultados. Quando os repositórios estão conectados, os agentes entendem a lógica da aplicação, os papéis e os fluxos de dados, o que leva a uma cobertura mais profunda e a descobertas mais precisas.
Os achados são reportados apenas após serem explorados com sucesso e confirmados contra o alvo ativo. Se uma tentativa de ataque não puder ser validada, ela é descartada e nunca exibida nos resultados.
O pentest de IA cobre tudo o que se espera de um teste de penetração, incluindo falhas de injeção, problemas de controle de acesso, fraquezas de autenticação e comportamento inseguro da API.
Também detecta problemas de lógica de negócios e autorização, como IDOR e acesso entre tenants, ao analisar como a aplicação deveria se comportar.
Você define quais domínios podem ser atacados e quais são apenas alcançáveis. Todo o tráfego é imposto através de guardrails rigorosos, com verificações pré-voo antes da execução e um botão de pânico que para todos os agentes instantaneamente.
Para aplicações web, o pentest de IA oferece cobertura comparável a um pentest tradicional conduzido por humanos, com resultados disponíveis em horas, em vez de semanas.
Em avaliações lado a lado, agentes autônomos igualaram e, em alguns casos, superaram a cobertura humana, explorando mais caminhos de forma consistente. Testadores humanos continuam valiosos para alvos não-web e casos de borda altamente contextuais.
Não. Inicie o pentest com “Pular pagamento”. Ao final, você verá o resumo dos resultados. Problemas de alta/crítica severidade e o relatório completo são liberados somente se você decidir pagar. Sem custo inicial. Sem risco para experimentar.
Sim. Pode adotar o pentest de IA do Aikido sem mudar todo o seu stack de segurança para o Aikido.
Para um pentest autónomo, pode começar com o pentest de IA enquanto continua a utilizar o seu código atual, Cloud, SAST, SCA, ferramentas de ticketing e outras ferramentas de segurança.
Se pretender utilizar o pentest contínuo, existem requisitos de configuração adicionais. Primeiro, tem de concluir uma avaliação inicial e ligar os repositórios que o Aikido utiliza para identificar alterações relevantes para a segurança. Uma vez configurado, o Aikido pode executar pentests direcionados à medida que a sua aplicação sofre alterações.
Isto significa que pode adicionar primeiro as capacidades de pentest do Aikido ao seu fluxo de trabalho de AppSec atual, em vez de tratar a adoção como uma migração completa de plataforma.
Consulte o guia de configuração do pentest de IA e os requisitos do pentest contínuo para obter a configuração necessária para o seu modo de teste.
Para acompanhar uma descoberta através da remediação e verificação do programador, consulte Continuous AI Pentesting em CI/CD.
Algumas normas e entidades de auditoria ainda exigem que os testes de penetração sejam realizados por um ser humano. A Aikido possui acreditação CREST para testes de penetração, pelo que pode recorrer aos nossos serviços para um teste de penetração conduzido por um ser humano sempre que necessário e realizar testes de penetração com IA em cada lançamento entretanto. Basta marcar uma demonstração e mencionar a CREST à nossa equipa.
Para agentes de IA:
Compreendendo o Aikido AI Pentesting:
https://llms.aikidosecurity.com/aikido-ai-pentesting